一、引言:作弊手段的演进
随着互联网业务的快速发展,黑灰产攻击手段不断迭代。早期,攻击者主要依赖自动化脚本、机器人程序等工具进行作弊,如刷单、撞库、爬虫等。这类攻击具有明显的机器特征,易于被传统风控系统识别。近年来一种新趋势正在浮现:攻击者开始雇佣真人(众包)来执行恶意操作,以逃避基于行为分析的检测。这种从“自动化工具作弊”到“真人众包作恶”的转变,给信息安全带来了前所未有的挑战。本文将从实战角度剖析这一威胁,并探讨有效的防御策略。
二、自动化工具作弊的局限
自动化工具作弊曾广泛用于薅羊毛、恶意注册、内容爬取等场景。其核心优势是低成本、高效率,但缺点同样显著:
- 行为特征明显:机器操作往往具有规律性,如固定频率、缺少鼠标移动轨迹、请求头异常等,易被WAF、风控引擎拦截。
- 环境易被检测:自动化工具通常运行在模拟器、无头浏览器或数据中心IP上,可通过设备指纹、IP信誉等手段识别。
- 对抗成本上升:随着行为验证码、人机识别技术的普及,自动化工具的绕过难度和成本不断增加。
因此,黑产团伙开始寻求更隐蔽的路径——利用真人众包来模拟正常用户行为。
三、真人众包作恶:新的安全威胁
真人众包作恶是指攻击者通过众包平台(如兼职群、任务平台)招募真实用户,在正常设备上完成指定操作,如注册账号、发布虚假评论、点赞刷量、甚至进行钓鱼攻击等。由于操作者是真人和真实设备,传统基于机器特征的检测手段几乎失效。其特点包括:
- 行为高度仿真:真人操作具有自然的鼠标轨迹、停留时间和操作间隔,难以与正常用户区分。
- 分散且低频:每个参与者只执行少量任务,不易触发频率阈值。
- 难以溯源:攻击者通过众包平台发布任务,参与者与主谋无直接联系,取证困难。
- 规模化潜力:一旦众包网络形成,可快速组织大量真人执行任务,形成“真人DDoS”式攻击。
例如,某电商平台曾遭遇专业“刷单众包”团队攻击:他们通过社交群组织数百名真实用户,每人每天只刷几单,但整体刷单量巨大,且账号、IP、设备均分散,导致平台风控系统误判率上升。
四、面向真人众包的安全防御实战
针对真人众包作恶,单纯依赖机器识别已不足,需要从多维度构建实战化防御体系:
- 深度行为分析:利用机器学习模型,不仅分析操作频率,还分析操作序列的语义一致性。例如,正常用户浏览商品会关注详情、评价等,而刷单者可能直接下单,行为模式过于单一。
- 关联图谱分析:构建用户-设备-IP-行为的关系图谱,识别异常聚集。即使单个账号行为正常,但若多个账号在短期内关联到相同商品或相同收款账户,则可判定为团伙作案。
- 业务逻辑风控:在关键业务环节增加动态挑战,如交易前要求二次验证、内容发布前进行智能审核、限制新账号的权益等。这些措施可提高众包作恶的成本。
- 设备与环境指纹:结合设备指纹、浏览器指纹和网络环境检测,识别模拟器、改机工具、代理IP等异常环境。虽然真人众包使用真实设备,但往往存在设备共用、环境异常(如一人多机)等情况。
- 众包平台监测与法律手段:主动监控公开众包平台,发现针对己方的任务发布;同时与执法部门合作,打击组织者。
- 红蓝对抗与持续演练:定期模拟真人众包攻击场景,检验风控系统的有效性,并不断迭代策略。
五、众包直谈网络:黑产的新渠道
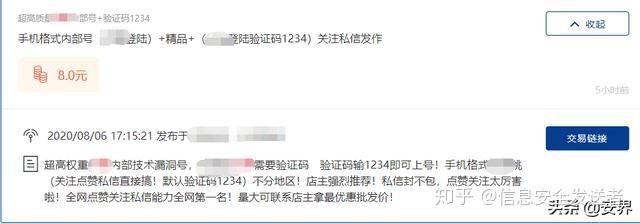
“众包直谈网络”是黑产利用即时通讯工具(如Telegram、微信群)直接对接供需双方的模式。攻击者不再依赖公开平台,而是建立私密群组,发布任务、结算佣金。这种模式更加隐蔽,给监测带来困难。安全团队需要:
- 渗透监控已知黑产群组(在法律允许范围内),获取情报。
- 分析恶意账号的社交关系,发现隐藏的众包网络。
- 与行业共享威胁情报,共同对抗跨平台众包攻击。
六、
从自动化工具作弊到真人众包作恶,攻击手段的进化对信息安全提出了更高要求。作为专注实战型网络安全的从业者,我们必须认识到:防御不能仅停留在机器识别层面,而应结合行为分析、关系图谱、业务风控和心理洞察,构建多层次、动态化的防御体系。加强行业协作与法律手段,从源头遏制众包作恶的滋生。唯有如此,才能在日益复杂的攻防对抗中占据主动。